Publiczne Wi-Fi w kawiarni, hotelu albo na lotnisku jest wygodne, ale nie zawsze daje rozsądny poziom ochrony. VPN tworzy dodatkową warstwę zabezpieczeń, ukrywa prawdziwy adres IP i pozwala bezpieczniej korzystać z internetu, choć nie jest magiczną tarczą przed każdym zagrożeniem. Wyjaśniam, jak działa ta technologia, kiedy naprawdę się przydaje, jakie ma ograniczenia i na co zwrócić uwagę przy wyborze usługi.
VPN chroni połączenie, ale nie zastępuje rozsądku w sieci
- VPN szyfruje ruch między urządzeniem a serwerem VPN i ukrywa publiczny adres IP.
- Najbardziej przydaje się w publicznych sieciach Wi-Fi, podczas pracy zdalnej i w podróży.
- Nie zapewnia pełnej anonimowości oraz nie chroni automatycznie przed phishingiem, wirusami ani śledzeniem przez zalogowane serwisy.
- Najlepsze protokoły dla większości użytkowników to WireGuard, OpenVPN lub IKEv2.
- Dobry dostawca powinien jasno opisywać politykę logów, oferować kill switch i ochronę przed wyciekiem DNS.
VPN, czyli wirtualna sieć prywatna
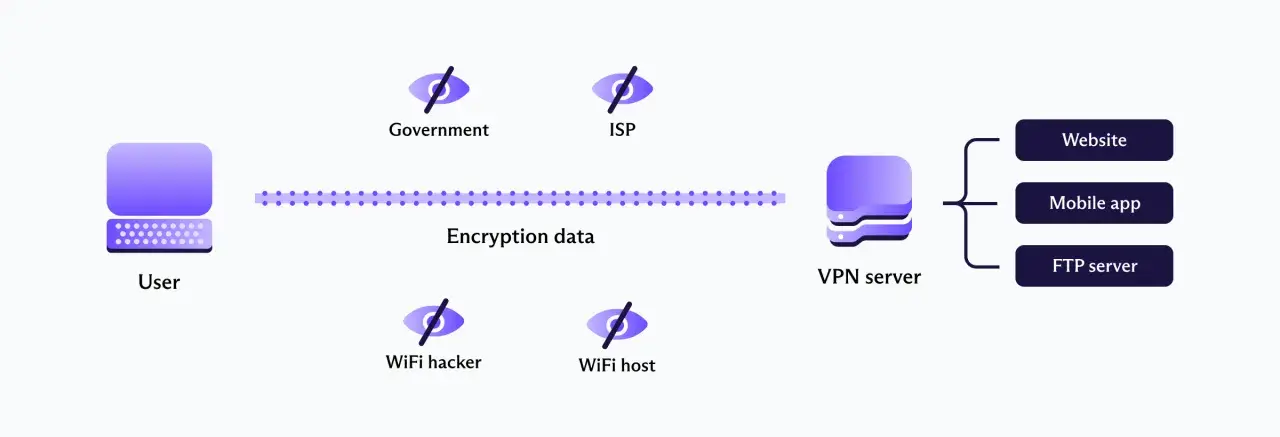
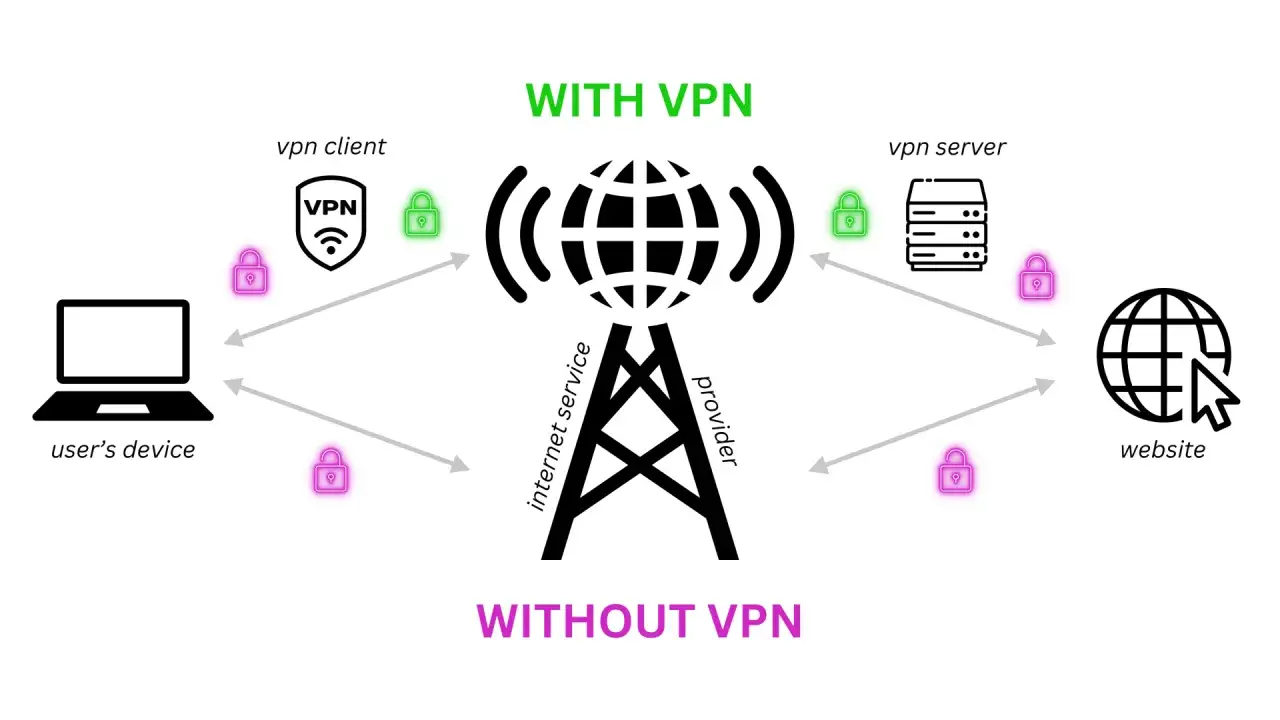
VPN to skrót od Virtual Private Network, czyli wirtualnej sieci prywatnej. W praktyce jest to usługa, która tworzy szyfrowany tunel między telefonem, komputerem lub routerem a serwerem VPN. Dopiero z tego serwera urządzenie łączy się ze stronami internetowymi i aplikacjami.
Bez VPN-u strona internetowa widzi zazwyczaj adres IP przypisany do naszego łącza. Po uruchomieniu usługi widzi przede wszystkim adres serwera VPN, a nie ten przypisany bezpośrednio do naszego domu czy telefonu. To utrudnia określenie lokalizacji i powiązanie aktywności z konkretnym łączem.
Jak wygląda połączenie krok po kroku
- Instalujemy aplikację VPN i wybieramy serwer.
- Urządzenie zestawia szyfrowane połączenie z tym serwerem.
- Ruch internetowy przechodzi przez tunel VPN.
- Serwer VPN przekazuje żądania do stron i odbiera odpowiedzi.
- Dane wracają tą samą drogą do naszego urządzenia.
Dostawca internetu może zauważyć, że korzystamy z VPN, ale zwykle nie widzi zawartości tunelu. Trzeba jednak pamiętać, że zaufanie częściowo przenosimy na operatora VPN. Dostawca usługi może mieć techniczną możliwość obserwowania ruchu, dlatego jego polityka prywatności ma większe znaczenie, niż sugerują reklamy.
Przed czym VPN chroni, a przed czym nie
Największą zaletą VPN-u jest zabezpieczenie transmisji między urządzeniem a serwerem usługi. Ma to szczególne znaczenie w otwartych lub słabo zabezpieczonych sieciach Wi-Fi, gdzie ktoś podłączony do tej samej sieci może próbować przechwytywać komunikację. VPN ogranicza wtedy ryzyko podsłuchu, choć dodatkową ochronę nadal zapewnia HTTPS i uwierzytelnianie wieloskładnikowe.
Usługa może również ukryć adres IP przed odwiedzaną stroną i utrudnić dostawcy internetu tworzenie profilu na podstawie odwiedzanych domen. Nie oznacza to jednak, że stajemy się całkowicie niewidoczni. Serwis nadal może rozpoznać użytkownika po koncie, ciasteczkach, odcisku przeglądarki albo innych danych technicznych.
Czego VPN nie załatwi
- Nie zatrzyma phishingu, jeśli sam podasz dane na fałszywej stronie.
- Nie usunie wirusów ani nie naprawi zainfekowanego urządzenia.
- Nie ukryje aktywności przed serwisem, w którym jesteś zalogowany.
- Nie zagwarantuje anonimowości, zwłaszcza przy korzystaniu z jednego konta i tej samej przeglądarki.
- Nie zastąpi kopii zapasowych, aktualizacji systemu ani menedżera haseł.
To rozróżnienie jest ważne, bo część reklam przedstawia VPN jako rozwiązanie wszystkich problemów z prywatnością. W mojej ocenie najlepiej traktować go jako warstwę ochrony połączenia, a nie kompletny system bezpieczeństwa.
Kiedy korzystanie z VPN ma największy sens
Nie każdy użytkownik musi mieć VPN włączony przez całą dobę. Są jednak sytuacje, w których dodatkowe szyfrowanie daje wyraźną korzyść i nie wymaga szczególnie zaawansowanej wiedzy.
Publiczne Wi-Fi i podróże
Lotnisko, hotel czy kawiarnia to miejsca, w których nazwa sieci może być łatwa do podrobienia, a jej administrator nie zawsze jest godny zaufania. VPN ogranicza widoczność ruchu dla osób obserwujących lokalną sieć, dlatego dobrze sprawdza się podczas pracy, przesyłania dokumentów czy korzystania z poczty.
Nie traktowałbym go jednak jako zachęty do wykonywania wrażliwych operacji w każdej otwartej sieci. Przy logowaniu do banku rozsądniejszym wyborem bywa transmisja komórkowa, aktualny system i włączone powiadomienia o logowaniu.
Praca zdalna i dostęp do firmowych zasobów
Firmowy VPN może pozwalać pracownikom na bezpieczny dostęp do intranetu, serwerów plików albo aplikacji dostępnych wyłącznie z sieci przedsiębiorstwa. W tym scenariuszu nie chodzi przede wszystkim o zmianę lokalizacji, ale o kontrolowany dostęp do zasobów.
Domowy użytkownik korzystający z komercyjnej aplikacji VPN to inny przypadek niż pracownik łączący się z infrastrukturą firmy. Nie należy samodzielnie zastępować firmowego rozwiązania dowolną aplikacją ze sklepu, ponieważ organizacja może wymagać konkretnego klienta, certyfikatu lub uwierzytelniania.
Podróżowanie i treści zależne od regionu
Połączenie z serwerem w innym kraju może zmienić widoczny dla serwisu adres IP. Czasem pomaga to uzyskać dostęp do legalnie dostępnych usług podczas podróży, ale biblioteki platform streamingowych, banków i aplikacji często zależą także od konta, płatności oraz regulaminu.
Jeżeli VPN jest wykrywany przez usługę, może pojawić się blokada albo dodatkowa weryfikacja. Zmiana adresu IP nie daje gwarancji dostępu do każdej treści i nie powinna służyć do omijania ograniczeń wynikających z prawa lub regulaminu.
Rodzaje VPN i protokoły, które naprawdę mają znaczenie
Dla zwykłego użytkownika najważniejszy jest podział na VPN komercyjny, firmowy i własny. VPN komercyjny kupujemy od zewnętrznego dostawcy. Firmowy służy do dostępu do zasobów organizacji, a własny można uruchomić na serwerze, routerze lub domowym urządzeniu, choć wymaga większej wiedzy i samodzielnej administracji.
| Rozwiązanie | Najlepsze zastosowanie | Najważniejsza cecha |
|---|---|---|
| VPN komercyjny | Telefon, laptop, podróże i publiczne Wi-Fi | Prosta aplikacja i wiele lokalizacji serwerów |
| VPN firmowy | Praca zdalna i dostęp do intranetu | Kontrola dostępu do zasobów organizacji |
| VPN własny | Połączenie z domową lub prywatną siecią | Większa kontrola, ale trudniejsza konfiguracja |
WireGuard, OpenVPN i IKEv2
WireGuard jest nowoczesnym protokołem zaprojektowanym z myślą o prostocie, szybkości i niewielkiej liczbie elementów. Często dobrze radzi sobie na telefonach i laptopach, szczególnie gdy urządzenie przełącza się między różnymi sieciami.
OpenVPN jest dojrzałym i szeroko obsługiwanym rozwiązaniem. Ma dużo opcji konfiguracyjnych, dlatego sprawdza się tam, gdzie liczy się kompatybilność, ale może być mniej wygodny dla osoby, która chce po prostu kliknąć przycisk „Połącz”.
IKEv2 bywa praktyczny na urządzeniach mobilnych, ponieważ dobrze radzi sobie ze zmianą połączenia, na przykład z Wi-Fi na sieć komórkową. Unikałbym natomiast przestarzałych protokołów, takich jak PPTP, jeśli dostawca oferuje nowsze alternatywy.
Jak wybrać usługę i skonfigurować ją bez typowych błędów
Najtańszy VPN nie zawsze jest najlepszym wyborem, a darmowa usługa może finansować działalność reklamami, ograniczeniem transferu albo analizą aktywności użytkownika. Nie każda darmowa oferta jest zła, ale przy regularnym korzystaniu sprawdzam przede wszystkim model biznesowy i politykę logów, a nie samą liczbę serwerów.
| Cecha | Dlaczego ma znaczenie |
|---|---|
| Polityka braku logów | Pokazuje, jakie dane o połączeniach dostawca przechowuje i przez jak długo. |
| Kill switch | Odłącza internet, gdy tunel VPN przestanie działać, aby ruch nie wyszedł zwykłym połączeniem. |
| Ochrona przed wyciekiem DNS | Ogranicza ryzyko, że zapytania o odwiedzane domeny ominą tunel. |
| WireGuard lub OpenVPN | Dają rozsądny kompromis między bezpieczeństwem, szybkością i kompatybilnością. |
| Limit transferu i liczba urządzeń | Decydują, czy usługa nada się do codziennego korzystania w domu i poza nim. |
Przeczytaj również: Jak wyłączyć VPN? Odzyskaj szybki internet i dostęp do usług
Prosta konfiguracja na początek
- Pobierz aplikację wyłącznie z oficjalnego sklepu lub strony dostawcy.
- Utwórz konto i włącz automatyczne aktualizacje.
- Wybierz najbliższy serwer, jeśli zależy Ci na szybkości.
- Aktywuj kill switch oraz ochronę przed wyciekiem DNS.
- Sprawdź, czy połączenie działa po zmianie sieci z Wi-Fi na LTE lub 5G.
- Nie ignoruj komunikatów aplikacji o wyłączonym tunelu.
Serwer położony blisko użytkownika zwykle daje mniejsze opóźnienia niż odległa lokalizacja. Przy zwykłym przeglądaniu różnica może być prawie niezauważalna, ale podczas wideokonferencji, gier online i przesyłania dużych plików liczy się każdy dodatkowy etap połączenia.
Najprostszy sposób, by ocenić, czy VPN jest Ci potrzebny
Zacznij od sytuacji, w której rzeczywiście widzisz ryzyko. Jeżeli często korzystasz z publicznego Wi-Fi, pracujesz zdalnie albo podróżujesz, VPN może być sensownym dodatkiem do codziennej ochrony. Jeżeli korzystasz prawie wyłącznie z domowej sieci i aktualnych usług HTTPS, jego korzyść będzie mniejsza, choć nadal może pomóc ograniczyć widoczność adresu IP.
Moja praktyczna zasada jest prosta. Wybieram usługę, która jasno opisuje zasady przechowywania danych, ma kill switch, korzysta z nowoczesnego protokołu i nie obiecuje „pełnej anonimowości”. Dobry VPN zwiększa prywatność i bezpieczeństwo, ale nie zwalnia z ostrożności, aktualizacji, mocnych haseł oraz sprawdzania, komu faktycznie powierzamy swoje dane.